Marruecos ocupa el tercer puesto entre los países africanos con mayor número de incidentes cibernéticos observados en 2025, por detrás de Nigeria y Sudáfrica.
Según el informe Africa’s Digital Defense Race, publicado por Mastercard el 12 de octubre, su plataforma Cyber Insights registró cerca de 7.300 incidentes dirigidos contra organizaciones marroquíes durante el año. En el conjunto del continente se contabilizaron 69.236 incidentes, lo que equivale aproximadamente a uno cada ocho minutos.
Marruecos representa el 10,6% del total, con una media de 612 incidentes al mes y un pico de 1.882 en abril, según el informe Africa Cybersecurity 2026 de Mastercard.
La clasificación sitúa a Nigeria en cabeza, con el 24,4% del total continental, seguida de Sudáfrica, que concentra el 12,6%. Marruecos supera así a Egipto, que representa el 8,8% de los incidentes, mientras que Kenia ocupa el siguiente puesto, con el 7,1%. En conjunto, estas cuatro economías, entre los mercados más digitalizados del continente, concentran el 54,7% de la actividad observada.
Esta concentración se explica, entre otros factores, por el desarrollo de los servicios digitales, las infraestructuras financieras y las plataformas en línea. Los países donde circulan grandes volúmenes de transacciones y datos cuentan con un mayor número de sistemas susceptibles de convertirse en objetivos de ataques.
Ataques cada vez más organizados
Los ciberdelincuentes emplean diversos métodos. En el conjunto del continente, los programas maliciosos, el ransomware, la ingeniería social por correo electrónico y las operaciones de reconocimiento y preparación de ataques figuran entre los principales vectores detectados. Estos cuatro métodos representan conjuntamente el 57,6% de los incidentes observados.
Leer también : Ciberseguridad, Marruecos fue el tercer país africano más afectado por las ciberamenazas en 2025
Los programas maliciosos pueden utilizarse para infiltrarse en un sistema, robar información o alterar su funcionamiento. El ransomware bloquea el acceso a archivos o sistemas, a menudo con el objetivo de exigir el pago de un rescate. La ingeniería social, por su parte, se basa en la manipulación de los usuarios, por ejemplo mediante correos electrónicos fraudulentos destinados a obtener credenciales o inducirles a abrir archivos adjuntos peligrosos.
La preparación de un ataque también puede incluir la búsqueda de vulnerabilidades, la identificación de sistemas expuestos y la recopilación de información sobre el objetivo. Estas operaciones permiten a los atacantes preparar mejor sus intrusiones.
El informe constata una profesionalización de la ciberdelincuencia. Más del 60% de los incidentes en los que fue posible identificar a un responsable se atribuyen a dos categorías, los hackers maliciosos, conocidos como black hat hackers, y los grupos criminales organizados. Los primeros representan el 41,5% de los incidentes atribuidos, frente al 20% de los segundos.
Los actores con motivaciones políticas, denominados cyber warriors en el informe, representan por su parte el 13,9% de los incidentes atribuidos, mientras que los actores estatales o respaldados por Estados suponen el 9,7%. Las motivaciones pueden ir desde el beneficio económico y el espionaje hasta el acceso a infraestructuras o la interrupción de sistemas.
Los riesgos crecen más rápido que las defensas
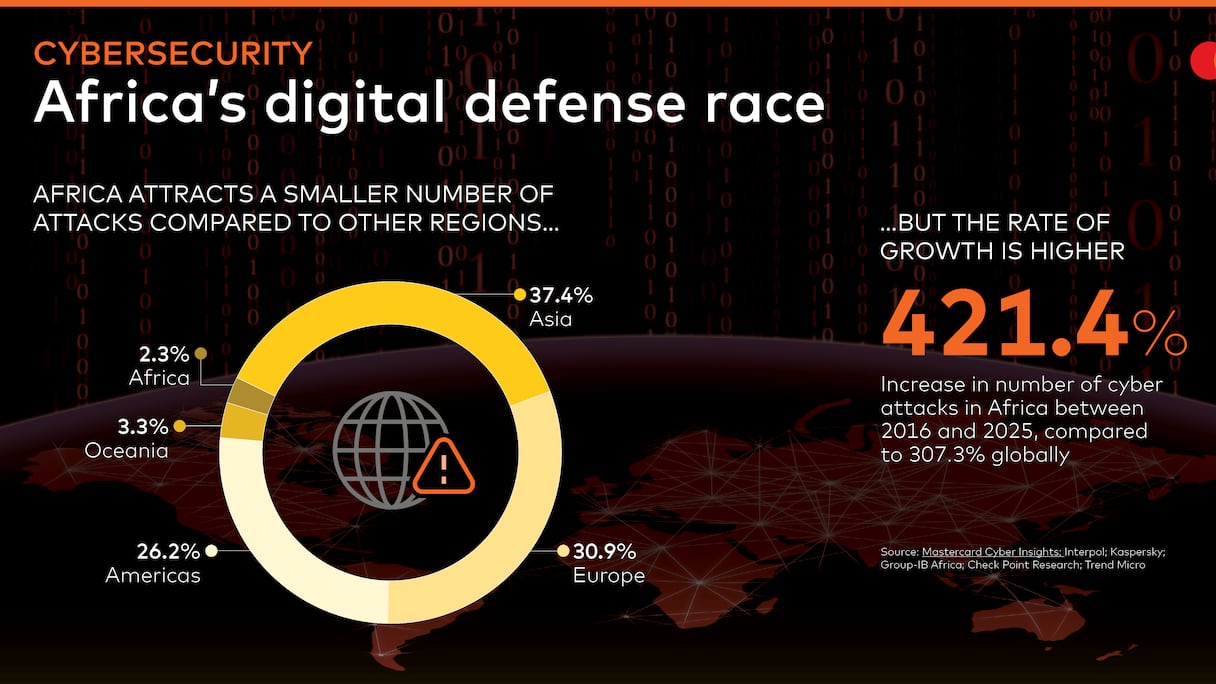
La situación de Marruecos se enmarca en un aumento general de las ciberamenazas en África. Entre 2016 y 2025, el número estimado de ciberataques en el continente aumentó un 421,4%, frente al 307,3% registrado a escala mundial, según los datos recogidos en el informe.
Esta evolución acompaña la rápida transformación de las economías africanas. En quince años, los servicios financieros móviles, el comercio electrónico, las plataformas de pago y los trámites administrativos en línea han modificado profundamente las relaciones entre particulares, empresas e instituciones.
El desarrollo de estos servicios abre nuevas oportunidades económicas, pero también amplía la superficie de exposición a las ciberamenazas. Los sistemas que procesan pagos, almacenan datos personales o garantizan la continuidad de los servicios pueden convertirse en objetivos de grupos que buscan obtener información, desviar fondos o interrumpir una actividad.
Leer también : Marruecos impulsa la cooperación africana en ciberseguridad con la AMCI como puente de colaboración
El informe mide esta aceleración a través de varios indicadores. Entre 2016 y 2025, el número de usuarios de servicios de dinero móvil en África se multiplicó por 5,9, el de los servicios bancarios digitales por 4,7 y el valor del comercio electrónico por 4,2. Al mismo tiempo, el mercado africano de pagos digitales podría alcanzar los 1,5 billones de dólares en 2030.
La economía vinculada a la inteligencia artificial podría alcanzar, por su parte, los 16.500 millones de dólares al final de la década.
La creciente importancia de estas herramientas convierte la ciberseguridad en un elemento esencial para el funcionamiento de los servicios digitales. Un ataque contra una plataforma de pagos puede afectar a las empresas que la utilizan, mientras que una filtración de datos puede comprometer la confianza de los clientes y generar costes de reparación, investigación y protección.
Las consecuencias económicas ya son importantes. Según datos de Interpol citados en el informe, las pérdidas relacionadas con la ciberdelincuencia en África habrían alcanzado los 484 millones de dólares en 2025, frente a los 192 millones de 2024. El número de víctimas identificadas habría pasado de 35.000 a 87.000 en el mismo periodo. Las estimaciones agregadas de Interpol cifran, además, en al menos 5.000 millones de dólares los daños económicos directos causados por la ciberdelincuencia en el continente durante 2025.
Leer también : La ciberseguridad en Marruecos gana terreno: la madurez de las empresas pasa del 49% al 56% en un año
El informe advierte, sin embargo, de que las cifras disponibles solo reflejan una parte de la realidad. Únicamente el 30% de los países africanos dispone de un sistema de notificación de incidentes, el 29% mantiene un registro de pruebas digitales y el 19% cuenta con una base de datos de inteligencia sobre ciberamenazas. La falta de mecanismos de notificación e intercambio de información limita la capacidad para documentar los incidentes y medir su coste real.
La falta de profesionales frena la resiliencia
Más allá de las herramientas técnicas y los dispositivos jurídicos, la disponibilidad de profesionales especializados constituye otro de los desafíos. El informe estima en más de 200.000 el número de puestos de ciberseguridad sin cubrir en África a finales de 2025. También señala un déficit de profesionales del 23% en el ecosistema continental y apunta que el 36% de las organizaciones africanas considera insuficiente su nivel de resiliencia frente a las ciberamenazas.
La inteligencia artificial también contribuye a transformar las amenazas. Permite automatizar determinadas operaciones, adaptar mensajes fraudulentos a sus destinatarios y facilitar la preparación de campañas a gran escala. Las empresas deben, por tanto, reforzar sus capacidades de detección, formar a sus equipos y preparar procedimientos de respuesta y recuperación ante posibles incidentes.
Para las organizaciones, la prevención no se limita a instalar soluciones informáticas. También implica supervisar los sistemas, gestionar los accesos, realizar actualizaciones de seguridad, formar a los empleados y reaccionar con rapidez cuando se detecta una intrusión.
El informe subraya asimismo la necesidad de cooperación entre los poderes públicos, los organismos reguladores, las empresas tecnológicas, los bancos y los operadores de telecomunicaciones. Una gran parte de las infraestructuras digitales africanas es desarrollada y gestionada por el sector privado, mientras que las autoridades públicas establecen las normas, coordinan determinadas respuestas y garantizan las acciones judiciales.
El intercambio de información sobre las amenazas se convierte así en una herramienta importante para detectar los ataques y limitar su propagación.
Marruecos cuenta con un marco institucional específico
El Reino ya dispone de varios instrumentos jurídicos e institucionales para regular la ciberseguridad y la protección de datos. La Dirección General de Seguridad de los Sistemas de Información (DGSSI), creada en septiembre de 2011, es la autoridad nacional encargada de estas cuestiones. Entre otras funciones, garantiza el funcionamiento del maCERT, el equipo marroquí de respuesta a incidentes de seguridad informática.
El marco jurídico incluye también la Ley 09-08 de 2009 relativa a la protección de las personas físicas respecto al tratamiento de datos de carácter personal. La norma regula el uso de la información personal y establece un sistema de control a cargo de la Comisión Nacional de Control de la Protección de Datos de Carácter Personal (CNDP).
La Ley 05-20, aprobada en 2020, regula la ciberseguridad y establece, entre otras disposiciones, normas para proteger los sistemas de información de las infraestructuras de importancia vital. El Decreto n.º 2-21-406 de 2021 precisó posteriormente las funciones de la DGSSI como autoridad nacional de ciberseguridad y reguló mecanismos relacionados con la certificación de sistemas de información, las auditorías de seguridad y la cualificación de proveedores especializados.
El informe sitúa a Marruecos entre los países africanos que cuentan con una estructura institucional organizada en materia de ciberseguridad. Destaca la existencia de un marco jurídico específico, una autoridad nacional y mecanismos de protección de las infraestructuras sensibles. Sin embargo, el volumen de incidentes observados no basta por sí solo para medir la eficacia de estos dispositivos.
La ciberseguridad, una cuestión de confianza económica
Para Mastercard, la resiliencia digital no se limita a la protección frente a los ataques. También condiciona la confianza necesaria para el desarrollo de los pagos, los servicios financieros y el comercio electrónico. Las empresas y los consumidores deben poder utilizar estas herramientas sin temer constantemente que sus datos queden comprometidos o que los servicios sufran interrupciones.
El grupo anunció en 2026 el lanzamiento del Mastercard Africa Cybersecurity Center of Excellence, un centro virtual destinado a favorecer el intercambio de información sobre amenazas, el seguimiento de riesgos y el refuerzo de las capacidades de defensa. Su despliegue inicial se centra en Sudáfrica y Nigeria. Según el informe, esta iniciativa forma parte de las inversiones mundiales del grupo en ciberseguridad, que superan los 12.600 millones de dólares desde 2019.
Leer también : Tetuán reúne a expertos marroquíes y españoles en un foro sobre inteligencia artificial y ciberseguridad
A escala continental, Interpol también ha llevado a cabo varias operaciones coordinadas contra las redes de ciberdelincuencia. La operación Serengeti 2.0, desarrollada entre junio y agosto de 2025 en 18 países africanos, se saldó con 1.209 detenciones, permitió recuperar 97,4 millones de dólares y desmantelar 11.432 infraestructuras maliciosas, según las cifras recogidas en el documento.
Las operaciones se dirigieron, entre otros objetivos, contra el ransomware, las estafas en línea y los fraudes mediante la vulneración de sistemas de correo electrónico corporativo.
Para Marruecos, las cifras de Mastercard sitúan así la protección de los sistemas de información y los datos en el centro de los retos vinculados a la transformación digital. El Reino dispone de un marco institucional específico, pero los incidentes registrados en 2025 recuerdan la importancia de la prevención, la detección de intrusiones y la capacidad de reaccionar con rapidez.
En un entorno en el que los intercambios y los servicios dependen cada vez más de las infraestructuras digitales, la ciberseguridad se convierte también en una condición para garantizar la continuidad de las actividades y la confianza en la economía.